【大纪元2026年09月16日讯】(大纪元记者冷锋报导)北京在AI与大数据领域的高压张扬,筑起看似强大的数字极权;然而大纪元独家获取的秘密档案揭示,这座宏大叙事下的监控通天塔,底层不过是一触即溃的玻璃城堡。
一次“入侵” 22分钟拿下全省“人头”
深夜,青海省电子政务官网的监测日志闪过一道异动。一名“入侵者”瞄准政务服务网入口一个寻常的文件阅读组件,藉其漏洞潜入,取得服务器权限。22分钟后,全省电子证照管理系统全面失守:780万公民的姓名、身份证号与手机号“三要素”数据、逾200万条婚姻登记记录,以及880万条证照采集资讯,尽数暴露于入侵终端。
记者核查发现,780万这一数字实际超过青海省现有约592万常住人口——这一差异并非错误,而是包含了历年来各部门采集的个人信息,折射出“数字极权”对民众隐私无死角、超大规模的全量归集。
这并非虚构情节,也非境外顶级黑客组织的突袭,而是2025年10月21日一次例行的党国“护网”演练——用以检测政府网站安全的渗透测试。
这段源自青海省“护网”行动报告的真实记录,仅是大纪元独家取得的数百份内部档案的冰山一角。这批档案涵盖青海省信息中心技术检测报告、月度网络安全监测报告、中共省委网信办与国家互联网应急中心(CNCERT)的预警通报,以及中国移动、启明星辰的内部培训文稿等,完整勾勒出“数字政府”建设背后的真实图景:
高度集中的大数据和政府权限,并不匹配的基础安全能力,以及层层转包的政商利益闭环。
党政数据中枢:“数字通天塔” 还是纸糊的城堡
在解读这批档案之前,须先审视其来源单位的体制特性。青海省信息中心隶属省发改委,是地方“数字中国”战略落地的技术要害单位:上承省委网信办与省发改委的合规压力,下以电子政务外网为触角,横向掌控公安、人社、民政、公积金等部门的数据命脉。换言之,省级信息中心是地方大数据的守门人,掌握着公安、人社等各部门强制采集的民众数据所流经的主要通道。
然而,正是这一集权式的数据中枢,在现实中演变为集中泄露源。大纪元独家取得的档案显示:
政务记录全曝光:西宁大数据服务中心受测时,测试人员攻破入口后,一举调取1,096万余条政务办事实时记录;
民生隐私大裸奔:攻破政务云后,测试人员接管包含578万条数据的公积金核心资料库,另一资料库中43万条政务办事记录——姓名、身份证号、家庭住址、手机号及具体办事事项——一览无遗;
居民身份随意造:全省统一身份认证平台“青松认证”被整体接管,测试人员取得管理权限后,可直接登入“青松办”APP任一用户端,伪造任意公民的电子身份码。
造成这些漏洞的,往往不是精密的攻击手法,而是原始的管理疏漏:admin/123456之类的弱口令普遍存在,大量资料库密码以明文形式写入公开代码。
连环骨牌:大门敞开的巨型数据库
官方宣传中,“政务网”与“政务云”依靠层层防火墙与安全网闸,构筑不可攻破的“安全隔离区”。但泄露的技术档案呈现的现实恰恰相反:物理隔离在缺乏基本安全意识的架构前形同虚设,整套系统像一间大门敞开的仓库。
在一次针对青海省资讯中心的深度检测中,测试人员仅利用外网一个边缘小网站的公开已知漏洞,便打开入口。进入后发现内部网络未做任何有效分区隔离,一路畅通无阻地摸到控制全省政务系统运行的“总控制台”。
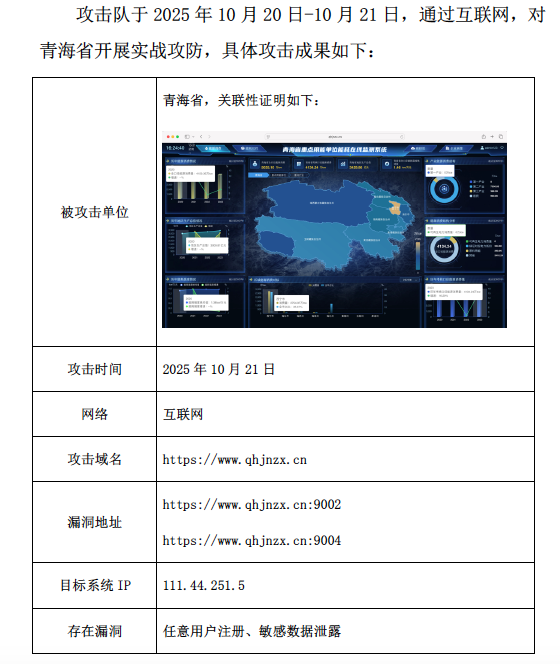
这一总控制台直连着管控全省政务服务的704个核心应用组件。测试人员在报告中直言:只需在控制台上按下“清空”或“删除”,全省行政审批、公积金提取、社保结算等数字政府功能,将在数秒内全面瘫痪。
更具警示性的是,防线的溃败往往始于最不起眼的环节。青海省文化和新闻出版厅一台边缘服务器被植入后门后,测试人员以此为跳板,穿透号称“绝对隔离”的安全网闸,进入省政府办公厅内部办公系统,甚至触及省人大、省商务厅的内部网络。
幽灵入侵:核心要塞沦为“提线木偶”
如果说渗透测试揭示的是模拟风险,那么中共省委网信办与CNCERT的红头预警通报,证实的则是真实发生的入侵。
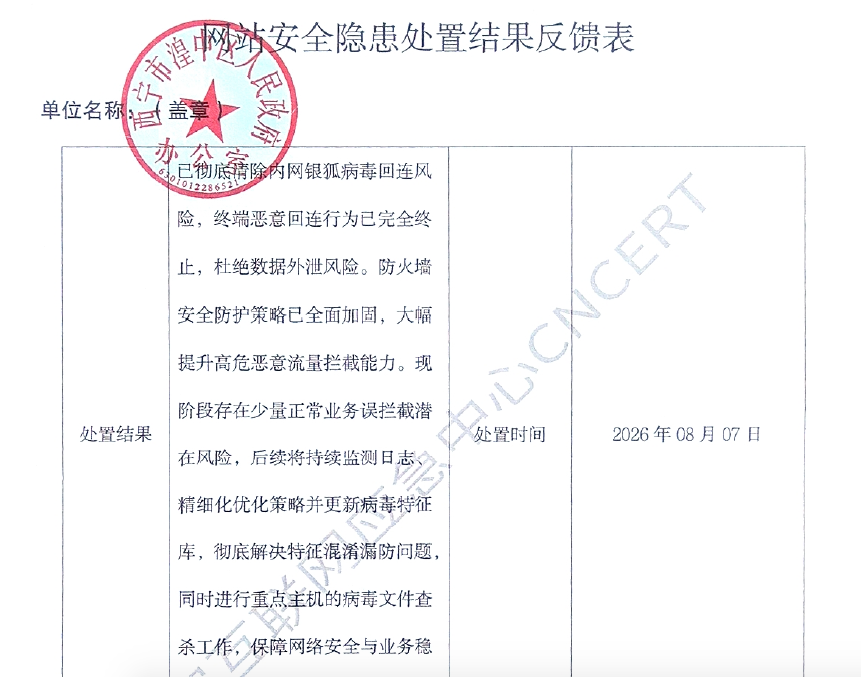
一份编号〔2026〕第323期的预警通报披露:青海省发改委——掌控全省宏观经济审批与拨款的权力中枢——一台核心机关电脑,遭黑产团伙植入木马,成为境外黑客操控的“肉鸡”。长达近一周(2026年7月27日至8月2日),这台机关电脑每天向境外控制端回传数据,直到上级网信办与国家应急中心下发整改令,省发改委才展开排查。
泄密文件还曝光,当局的数字防御不堪一击:第51期月度分析报告显示,2026年6月青海省政务云与外网监测平台共记录4,083万余起告警,其中高危告警达289万起。通报所列事件清单中,省应急厅防灾服务器竟被黑客拿下、用于“挖矿(挖掘加密货币)”,省交警总队监控服务器中植入远程控制木马,省司法厅、省消防救援总队电脑则持续向新加坡、瑞士、美国等境外地址发送异常请求。
政府网安生意的猫腻:国企包标与政商闭环
既然防线如此薄弱,地方政府每年投入大量资金建设的网络安全体系,究竟是如何被采购、部署和验收的?大纪元独家取得的中国移动与启明星辰内部培训文稿,揭开了其中猫腻。
2024年1月,中国移动斥资41.43亿元控股网络安全龙头“启明星辰”,后者随即被纳入央企“国家队”序列。启明星辰内部复盘文稿《OBG黑龙江工作分享》披露了攻坚政府客户的“321机制”:先以“等保”“密评”等政策术语建立技术信任表象;继而由央企高管出面“高层拜访”,将采购包装为响应上级政策的政绩工程,绕开技术论证直接锁定采购意向;最后在验收环节按预设剧本演示“防守成功”。文稿直言,项目精髓在于“研读政策导向,抢占政策红利下的安全市场机会”,并依托央企行政管道提前锁定招投标条款,将竞争对手排除在外。
内部结算折扣低至目录价的3.7至4折,安全产品被打包进“等保套餐”“密评套餐”,按年向地方财政收取租金。仅2026年上半年,启明星辰在黑龙江一省的移动相关业务订单即达千余万元。
白话就是,党国的政府网络安全这门生意,不看技术实效、只看“政治合规”,央企走关系拿单,就能带着厂商一起从财政预算中稳定抽成。
资深评论员李林一表示,北京当局筑起网络高墙来守卫它的数字极权、包括被强行采集的民众大数据;但政府和国企的制度性勾连,就只能交出一触即溃的纸面防线。“宣传中的‘数字极权’,在现实中其实是‘数字裸奔’。受害的最终还是老百姓,包括被当局强行采集、却暴露在黑产高风险下的个人信息。”